Audit de sécurité
Analyse des comptes, des accès, des configurations et des vulnérabilités, avec un rapport classé par priorité.
Les attaques visent d'abord les entreprises mal protégées, quelle que soit leur taille. Quelques mesures bien appliquées écartent la plupart des risques.
Protection
Un e-mail piégé, un mot de passe réutilisé, un serveur jamais mis à jour : la plupart des incidents qui touchent les entreprises partent d'une faiblesse simple. Nous repérons d'abord ces faiblesses sur votre parc, puis nous appliquons les protections dans l'ordre où elles réduisent le plus le risque.
La sécurité fait aussi partie de vos obligations : la loi 09-08 impose de protéger les données personnelles de vos clients et de vos salariés. Nous mettons en place les mesures techniques attendues ; les démarches auprès de la CNDP restent de votre ressort, avec votre conseil juridique si besoin.
« Le responsable du traitement doit mettre en oeuvre les mesures techniques et organisationnelles appropriées pour protéger les données à caractère personnel contre la destruction accidentelle ou illicite, la perte accidentelle, l'altération, la diffusion ou l'accès non autorisé […] »
La première mesure est aussi la plus rentable : selon Microsoft, la double authentification bloque plus de 99,9 % des attaques visant les comptes (Microsoft Security Blog, 2019). C'est par elle que nous commençons.
Signaux d'alerte
Par où commencer
Sur la messagerie, les accès à distance et les comptes administrateur : la mesure la plus efficace contre le vol de mots de passe.
Correctifs du système, des navigateurs et des équipements réseau, selon un calendrier suivi.
Un EDR qui repère les comportements suspects et isole un poste compromis avant que l'attaque ne s'étende.
Une copie que l'attaquant ne peut pas chiffrer, pour repartir sans payer de rançon.
Nos prestations
Analyse des comptes, des accès, des configurations et des vulnérabilités, avec un rapport classé par priorité.
Fortinet FortiGate, Sophos ou WatchGuard : filtrage applicatif, blocage des sites malveillants, VPN et journalisation des connexions.
Détection et réponse sur les ordinateurs et les serveurs, avec Sophos notamment, gérées depuis une console centrale.
Double authentification, droits limités au nécessaire et revue régulière des comptes actifs.
Filtrage du spam et du phishing, authentification de votre nom de domaine avec SPF, DKIM et DMARC.
Sessions courtes et exemples réels pour apprendre à vos équipes à reconnaître un e-mail piégé.
Oui. Les campagnes de phishing et de rançongiciels sont automatisées : elles visent toutes les adresses e-mail et tous les accès exposés, quelle que soit la taille de l'entreprise. Les petites structures sont souvent moins protégées, donc plus faciles à atteindre.
Déconnecter du réseau les postes touchés sans les éteindre, ne pas payer de rançon et prévenir immédiatement votre prestataire informatique. Les clients en contrat Premium bénéficient d'une astreinte 24/7.
Il arrête les menaces connues mais repère mal les attaques qui utilisent des outils légitimes du système. Un EDR analyse les comportements, alerte et peut isoler un poste. Il est aussi géré et surveillé, alors qu'un antivirus gratuit est souvent installé puis oublié.
Les trois sont des pare-feu professionnels que nous installons et maintenons. Le choix dépend du nombre d'utilisateurs et de sites, du débit de votre connexion, des fonctions utiles (VPN, filtrage web, rapports) et du coût des licences de sécurité. Nous dimensionnons le modèle, par exemple un FortiGate 40F ou 60F pour une PME, selon votre installation réelle.
Le prix dépend du modèle et de l'abonnement de sécurité annuel (filtrage web, antivirus, mises à jour des signatures), qui s'ajoute au matériel. Notre devis en DH HT sépare le matériel, les licences et l'installation, pour que vous compariez à périmètre égal.
La loi 09-08 oblige le responsable d'un traitement de données personnelles à les protéger contre la perte, l'accès non autorisé ou la divulgation. Concrètement : contrôle des accès, sauvegardes, mises à jour et traçabilité. Nous mettons en place ces mesures techniques ; les déclarations auprès de la CNDP restent sous la responsabilité de l'entreprise.
Elle vise surtout les administrations, les collectivités, les établissements publics et les opérateurs d'infrastructures d'importance vitale, avec l'accompagnement de la DGSSI. La plupart des PME privées sont d'abord concernées par la loi 09-08. En cas de doute sur votre situation, votre conseil juridique tranche ; nous nous occupons des mesures techniques.
Sauvegardes Veeam avec copie hors site et tests de restauration, pour savoir en combien de temps vous repartez.
Messagerie sur votre nom de domaine, Teams, SharePoint et OneDrive, migrés sans perte et comptes sécurisés.
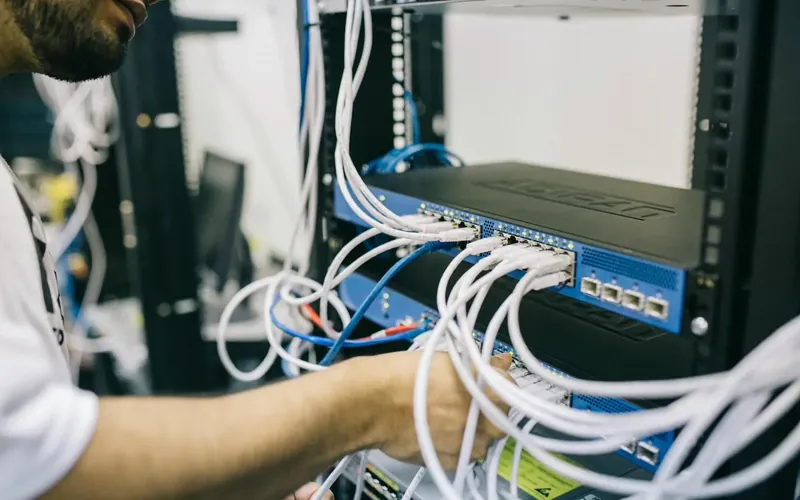
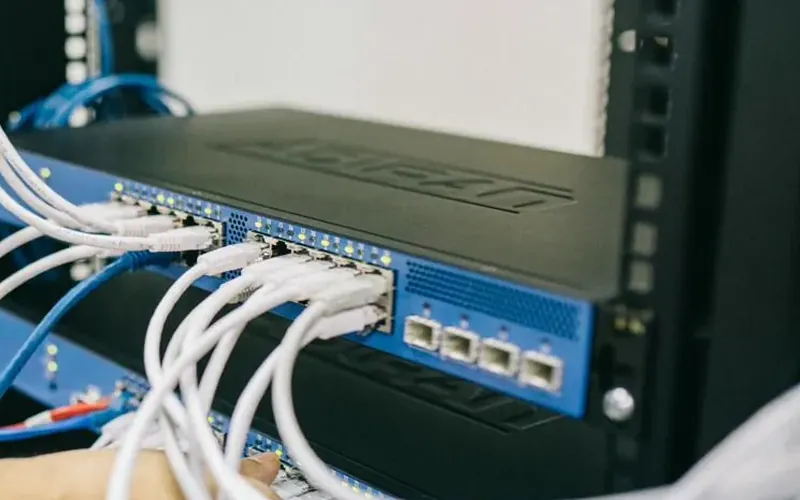
Switchs Cisco et Aruba, Wi-Fi qui couvre tous vos bureaux, VPN entre vos sites et pare-feu, le tout documenté.